Hauptbereich
Was Certificate-Transparency-Logs über Ihr Unternehmen offenlegen
In unserem letzten Beitrag haben wir die Rolle von Certificate-Transparency-Logs (CT-Logs) beleuchtet und erklärt, weshalb SwissSign ein eigenes Log aufbaut. CT macht nachvollziehbar, welchen Zertifikaten Browser vertrauen. Doch dieselbe öffentliche Übersicht, die Internet-User schützt, bietet auch Unternehmen etwas, das den meisten Sicherheitsteams heute fehlt: eine fortlaufende, unabhängige Dokumentation für jedes öffentlich vertrauenswürdige Zertifikat, das mit ihren Domains verknüpft ist.
Von CT-Logs zu Monitoring-Diensten
Ein CT-Log erfasst ein Zertifikat, sobald eine öffentlich vertrauenswürdige Zertifizierungsstelle (CA) es für Ihre Domain ausstellt. Erfasst werden also nicht nur Zertifikate, die Ihr Unternehmen selbst über seine Beschaffungsprozesse angefordert hat. Dazu gehören auch Zertifikate für Tochtergesellschaften, Marketing-Microsites, SaaS- und CDN-Plattformen, die Zertifikate in Ihrem Auftrag bereitstellen. Oder auch Agenturen und Lieferanten, die Ihre Webpräsenzen betreuen, sowie möglicherweise vergessene Entwicklungs- oder Staging-Umgebungen. Ist ein Zertifikat öffentlich vertrauenswürdig, landet es im Log, unabhängig davon, ob die IT davon wusste.
Zertifizierungsstellen können ein Zertifikat bei Logs beliebiger Betreiber einreichen, sofern diese von Browsern akzeptiert werden. Derzeit sind dies rund 11 Betreiber mit insgesamt etwa 16 Logs. Bei den meisten handelt es sich um zeitlich abgegrenzte Logs, sogenannte «Temporal Shards», wobei jeder Betreiber ungefähr zwei pro Jahr betreibt. Es besteht keine Pflicht, jedes Mal dieselben Logs zu verwenden. Ein einzelnes Log oder auch einige wenige zu überwachen, reicht deshalb nicht aus, um alle für Ihre Domains ausgestellten Zertifikate zu erfassen. Vollständige Transparenz erfordert die gleichzeitige Überwachung aller qualifizierten Logs.
Hier liegt der Mehrwert von CT-Log-Monitoring-Diensten: Sie rufen Zertifikate aus sämtlichen Logs ab und ermöglichen es Domaininhabern, gezielt nach ihren eigenen Domains zu suchen. Bekannte Dienste wie crt.sh oder Censys lassen sich mit eingeschränkter Verfügbarkeit oder im Rahmen eines kostenlosen Angebots nutzen. Eine Liste anerkannter Monitoring-Dienste finden Sie unter certificate.transparency.dev/monitors.
Zertifikate entdecken, die in Ihrem internen Inventar fehlen
CT-Logs beantworten eine Frage, die das interne Inventar oft offenlässt: Welche öffentlichen Zertifikate gibt es aktuell tatsächlich für unsere Domains und Subdomains, unabhängig davon, wer sie ausgestellt oder angefordert hat?
Interne Verzeichnisse veralten schnell. Die Transparenz durch CT hilft, typische Lücken zu schliessen, etwa bei:
-
Zertifikaten kürzlich übernommener Tochtergesellschaften oder Geschäftsbereiche, die noch nicht in die zentrale IT integriert sind.
-
Zertifikaten, die von Lieferanten, Managed Service Providern (MSPs) oder Agenturen ausgestellt wurden, die eine Webpräsenz im Auftrag des Unternehmens betreuen.
-
Zertifikaten, die von SaaS-Plattformen und CDNs automatisch ausgestellt wurden, ohne dass die IT sie direkt bereitgestellt hat.
Der Nutzen geht über ein genaues Inventar hinaus. Dieselbe Transparenz zeigt auch, welche Arten von Zertifikaten tatsächlich im Einsatz sind: Validierungsart, Zertifikatskategorie (Single-Domain, Multi-Domain-SAN oder Wildcard), verwendeter kryptografischer Algorithmus sowie Entwicklungen bei Gültigkeitsdauern und Ablaufdaten. Hinzu kommt eine vollständige Übersicht der Endpunkte, die in Ihren Zertifikaten aufgeführt sind.
All das ersetzt weder eine interne Configuration Management Database (CMDB) noch ein Zertifikatsinventar. Es ermöglicht vielmehr, diese mit der Realität abzugleichen, unabhängig davon, ob jemand daran gedacht hat, eine Zertifikatsausstellung zu dokumentieren.
Was Ihre Zertifikatslandschaft über verborgene Risiken verrät
Sobald Sie einen Überblick über Ihre Zertifikatslandschaft haben, zeigen sich häufig dieselben Muster:
-
Zertifikatsausstellung mit unzureichender Prüfung oder entgegen geltenden Vorgaben. Kostenlose, automatisierte Zertifizierungsstellen sind für Dienste mit geringem Risiko eine geeignete Wahl, prüfen jedoch nicht die Identität des Unternehmens. Wo eine verifizierte Unternehmensidentität erforderlich ist, sind OV- oder EV-Zertifikate die passendere Wahl. Wildcard-Zertifikate und übermässig lange SAN-Listen erhöhen das Risiko zusätzlich: Alle abgedeckten Subdomains oder Hostnamen hängen von derselben potenziellen Ausfallstelle ab.
-
Dezentrale oder unkontrollierte Zertifikatsausstellung. Zertifikate von Zertifizierungsstellen, die nicht auf Ihrer Liste zugelassener Anbieter stehen, oder OV-/EV-Zertifikate, die auf unterschiedliche juristische Personen validiert wurden, deuten meist darauf hin, dass ein Team oder eine Tochtergesellschaft den geregelten Prozess umgangen hat. Solche Zertifikate fehlen dann sowohl im Inventar als auch im Prüfpfad. Ein ähnliches Signal sind Zertifikate mehrerer Zertifizierungsstellen für denselben Hostnamen: Zwei Systeme haben unabhängig voneinander und ohne Abstimmung Zertifikate ausgestellt.
-
Hoher Erneuerungsbedarf auf einmal. Läuft ein grosser Teil der Zertifikate im selben Zeitraum ab, steigt der Aufwand für die Erneuerung sprunghaft an. Damit wächst auch das Risiko, eine Erneuerung zu verpassen oder unter Zeitdruck durchführen zu müssen. Je kürzer die Zertifikatslaufzeiten werden, desto wichtiger ist ein klarer Überblick über die Ablaufdaten, um solche Spitzen frühzeitig zu erkennen.
-
Rechtsraum der Zertifizierungsstelle. Insbesondere bei Domains von Behörden, Finanzinstituten und Betreibern kritischer Infrastrukturen ist es wichtig zu wissen, welcher Rechtsordnung Ihre Zertifikate unterliegen und wo die ausstellende Zertifizierungsstelle ihren Hauptsitz hat. Dies ist zunehmend eine Frage, die Aufsichtsbehörden sowie Auditoren direkt stellen, und nicht bloss ein technisches Infrastrukturdetail.
-
Öffentlich sichtbare Namensstrukturen. Dieselbe Transparenz, mit der Sie Schatten-IT aufspüren, macht auch Ihre Domain-Namensstrukturen für andere sichtbar: Eine Subdomain wie internal-crm.company.com wird öffentlich einsehbar, sobald ein Zertifikat dafür ausgestellt wird, selbst wenn sie nie im öffentlichen DNS verzeichnet war.
Fordern Sie Ihren Zertifikatsreport an
Die Erfassung Ihrer Zertifikate und die Identifikation von Risiken fliessen in ein gemeinsames Ergebnis ein: einen individuellen Report zur Zertifikatslandschaft Ihrer Domain. Er liefert eine aktuelle Momentaufnahme aller öffentlich vertrauenswürdigen TLS-/SSL-Zertifikate, die für Ihre Domains ausgestellt wurden, inklusive Aussteller, Validierungsstufe, Schlüsselalgorithmus, Zertifikatstyp und zeitlicher Übersicht der Ablaufdaten. Ergänzt wird dies durch die Endpunkte, auf denen diese Zertifikate tatsächlich eingesetzt werden. Denn bei der Erfassung werden regelmässig mehr aktive Hosts entdeckt, als Zertifikate im Inventar verzeichnet sind. Jedes der oben beschriebenen Risikomuster wird direkt im Report gekennzeichnet und mit einer konkreten Empfehlung versehen.
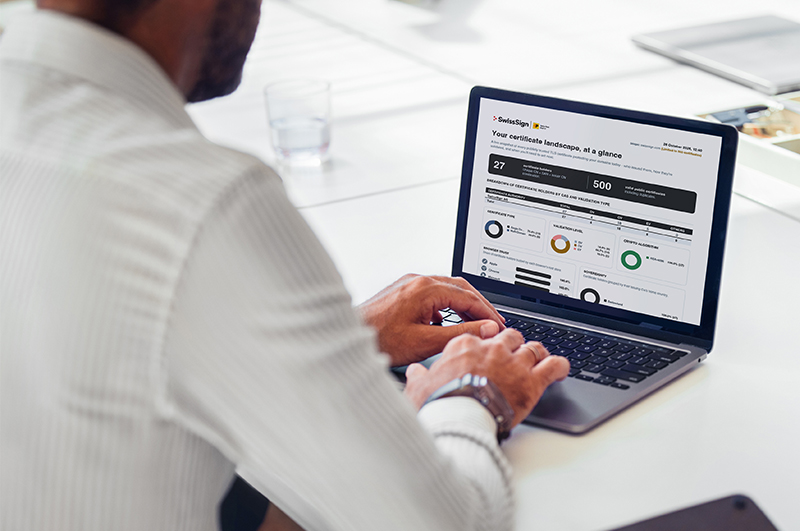
Es gibt viele gute Gründe, mit einem Report zu starten:
-
Gewinnen Sie einen Überblick über Ihre öffentlichen Zertifikate, auch über jene, von denen die IT bisher nichts wusste.
-
Bereiten Sie sich auf kürzere Zertifikatslaufzeiten und die dafür erforderliche Automatisierung vor.
-
Wechseln Sie Ihre Zertifizierungsstelle oder konsolidieren Sie Ihre Anbieter.
-
Planen Sie Ihre Vorbereitung auf Post-Quanten-Kryptografie und Ihre Kryptoagilität auf Basis der tatsächlich eingesetzten Algorithmen und Schlüssellängen.
-
Unterstützen Sie Ihre Audit- und Compliance-Arbeit, etwa im Hinblick auf ISO 27001, PCI DSS, NIS2 sowie branchenspezifische Regelwerke wie DORA oder die FINMA-Anforderungen an die operationelle Resilienz von Finanzdienstleistern.
-
Verschaffen Sie sich rasch einen Überblick über die Zertifikatslandschaft eines Übernahmekandidaten oder liefern Sie der Geschäftsleitung belastbare Zahlen statt Schätzungen.
Vom einmaligen Report zum kontinuierlichen Zertifikatsmonitoring
Ein Report ist eine Momentaufnahme. Den grössten Nutzen bietet ein kontinuierliches, automatisiertes Monitoring, insbesondere bei kritischen Diensten: Sie werden nahezu in Echtzeit benachrichtigt, sobald ein neues Zertifikat für eine Ihrer Domains ausgestellt wird, statt erst Wochen später davon zu erfahren.
Beim CT-Monitoring geht es nicht darum, die Ablaufdaten Ihrer eigenen, bereits bekannten Zertifikate zu überwachen. Das übernimmt bereits Ihre CLM-Plattform oder die ausstellende Zertifizierungsstelle selbst. Der eigentliche Mehrwert liegt darin, zu erkennen, was ausserhalb Ihrer eigenen Ausstellungsprozesse mit Ihren Domains geschieht. Für mittlere und grosse Unternehmen mit komplexen, dezentralen Teams, bekannten Marken oder kritischen, öffentlich zugänglichen Diensten bedeutet dies, Missbrauch frühzeitig zu erkennen, bevor daraus ein Governance-Problem, eine unerwartete Schatten-IT-Struktur oder ein Phishing-Angriff auf die eigenen Nutzer wird. Kontinuierliches Monitoring kann ein Zertifikat aufdecken, das von einer nicht zugelassenen Zertifizierungsstelle ausgestellt wurde, gegen Ihre Vorgaben zu kryptografischen Algorithmen verstösst oder als organisationsvalidiertes Zertifikat plötzlich für eine neue oder externe Organisation auf eine Ihrer Domains ausgestellt wurde.
In Verbindung mit einer CLM-Lösung geht der Nutzen noch weiter: Statt lediglich eine Benachrichtigung auszulösen, wird jedes neu entdeckte Zertifikat direkt in Ihr zentral verwaltetes Inventar aufgenommen und anhand Ihrer Richtlinien bewertet. Anschliessend kann es einer verantwortlichen Person zugeordnet und wie alle anderen verwalteten Zertifikate nachverfolgt werden. Nicht alles, was auf diese Weise sichtbar wird, muss zentral gesteuert werden. Vieles wird rechtmässig von einer Tochtergesellschaft, einem Lieferanten oder einer SaaS-Plattform verwaltet, und das ist in Ordnung. Entscheidend ist, dass jedes Zertifikat erfasst ist und eine fachlich verantwortliche Person im Unternehmen feststeht. So gibt es bei Veränderungen eine Ansprechperson, sei es bei einer unerwarteten Erneuerung, einem unbekannten Aussteller oder einer Domain, für die sich niemand zuständig fühlt.
Hier unterstützt SwissSign: Unsere Certificate-Lifecycle-Management-Plattform übernimmt Governance und Automatisierung für die Zertifikate, die Sie bereits verwalten. Der Zertifikatsreport ist ein erster Schritt, um auch die übrigen Zertifikate in diesen Rahmen einzubeziehen.