Section générale
Ce que les journaux Certificate Transparency révèlent sur votre organisation
Dans notre précédent article, nous avons présenté le rôle des journaux Certificate Transparency (CT) et expliqué pourquoi SwissSign met en place son propre journal. CT contribue à garantir la confiance dans les navigateurs. Mais ce même registre public, qui protège les internautes, offre aussi aux entreprises ce dont la plupart des équipes de sécurité ne disposent pas encore : une piste d’audit continue et indépendante de chaque certificat lié à leurs domaines et reconnu par les navigateurs.
Des journaux CT aux services de surveillance
Un journal CT enregistre un certificat dès qu’une autorité de certification (AC) reconnue par les navigateurs en émet un pour votre domaine. Il ne se limite donc pas aux certificats que votre organisation a demandés via ses propres processus d’achat. Il peut s’agir de certificats émis pour des filiales, des microsites marketing, des plateformes SaaS et CDN qui les provisionnent pour votre compte, des agences et des fournisseurs qui gèrent vos sites web, ou encore des environnements de développement ou de préproduction oubliés. Dès lors qu’un certificat est reconnu par les navigateurs, il figure dans un journal, que le service informatique de l‘entreprise en ait connaissance ou non.
Les AC peuvent soumettre un certificat aux journaux de n’importe lequel des quelque 11 opérateurs actuellement acceptés par les navigateurs. Cela représente environ 16 journaux au total, principalement des journaux couvrant une période délimitée, appelés « temporal shards », chaque opérateur en exploitant environ deux par an. Rien ne les oblige à utiliser les mêmes journaux à chaque émission. Surveiller un seul journal, ou même quelques-uns, ne suffit donc pas à repérer tous les certificats émis pour vos domaines. Pour obtenir une visibilité complète, il faut surveiller simultanément tous les journaux qualifiés.
C’est là que les services de surveillance des journaux CT apportent leur valeur : ils récupèrent les certificats de l’ensemble des journaux et permettent aux titulaires de domaines d’effectuer des recherches ciblées sur leurs propres domaines. Des services connus comme crt.sh ou Censys sont utilisables avec une disponibilité limitée ou dans le cadre d’une offre gratuite. Une liste des services de surveillance reconnus est disponible à l’adresse certificate.transparency.dev/monitors.
Identifiez les certificats absents de votre inventaire interne
Les journaux CT répondent à une question à laquelle l’inventaire interne ne permet souvent pas de répondre : quels certificats publics existent réellement à ce jour pour nos domaines et sous-domaines, indépendamment de l’entité qui les a émis ou demandés ?
Les registres internes deviennent vite obsolètes. La visibilité offerte par CT permet notamment de repérer :
-
Les certificats de filiales récemment acquises ou d’unités opérationnelles qui ne sont pas encore intégrées à l’informatique centrale.
-
Les certificats émis par des fournisseurs, des prestataires de services managés (MSP) ou des agences qui gèrent un site web pour le compte de l’entreprise.
-
Les certificats émis automatiquement par des plateformes SaaS et des CDN, sans intervention directe du service informatique.
L’intérêt ne se limite pas à disposer d’un inventaire exact. Cette même visibilité permet aussi de connaître les caractéristiques des certificats réellement utilisés : type de validation, catégorie de certificat (domaine unique, multidomaine SAN ou wildcard), algorithme cryptographique, tendances en matière de durées de validité et de dates d’expiration, ainsi qu’une liste exhaustive des points de terminaison figurant dans vos certificats.
Cela ne remplace ni une base de données de gestion des configurations (CMDB) interne ni un inventaire de certificats. Il s’agit plutôt d’un moyen de les confronter à la réalité, sans dépendre du fait que quelqu’un ait pensé à consigner chaque émission.
Ce que votre parc de certificats révèle sur les risques cachés
Une fois que vous avez une vue d’ensemble de votre parc de certificats, certaines situations reviennent régulièrement :
-
Émission avec des contrôles insuffisants ou non conformes aux règles internes. Les AC gratuites et automatisées conviennent aux services présentant peu de risques, mais elles ne vérifient pas l’identité de l’organisation. Lorsqu’une identité organisationnelle vérifiée est requise, les certificats OV ou EV sont plus adaptés. Les certificats wildcard et les listes SAN trop longues accentuent le risque : tous les sous-domaines ou noms d’hôte couverts dépendent du même point de défaillance.
-
Émission décentralisée ou non encadrée. Des certificats provenant d’AC qui ne figurent pas sur votre liste de prestataires approuvés, ou des certificats OV/EV validés pour plusieurs entités juridiques différentes, indiquent généralement qu’une équipe ou une filiale a contourné le processus établi. Ces certificats ne sont alors suivis ni dans l’inventaire ni dans la piste d’audit. La présence de certificats émis par plusieurs AC pour un même nom d’hôte constitue un signal similaire : deux systèmes ont procédé à des émissions indépendantes, sans coordination.
-
Concentration des renouvellements sur une même période. Lorsqu’une grande partie des certificats expire dans le même intervalle, la charge de travail liée aux renouvellements augmente brutalement, tout comme le risque d’en oublier un ou de devoir agir dans l’urgence. À mesure que les durées de validité raccourcissent, une vue claire des dates d’expiration devient encore plus importante pour anticiper ces pics.
-
Juridiction de l’AC. Pour les domaines des administrations publiques, des établissements financiers et des exploitants d’infrastructures critiques en particulier, il est important de savoir de quel système juridique relèvent vos certificats et où se trouve le siège de l’AC émettrice. Il s’agit de plus en plus souvent d’une question posée directement par les autorités de surveillance et les auditeurs, et non d’un simple détail d’infrastructure.
-
Structures de nommage rendues publiques. La visibilité qui vous aide à repérer l’infrastructure IT fantôme permet aussi à des tiers de connaître les structures de nommage de vos domaines : un sous-domaine comme internal-crm.company.com devient public dès qu’un certificat est émis pour celui-ci, même s’il n’a jamais figuré dans le DNS public.
Demandez un rapport sur votre parc de certificats
La découverte des certificats et l’identification des risques se rejoignent dans un même livrable : un rapport personnalisé sur le parc de certificats de votre domaine. Il donne une vue à jour de tous les certificats TLS/SSL émis pour vos domaines et reconnus par les navigateurs, avec l’émetteur, le niveau de validation, l’algorithme de clé, le type de certificat et le calendrier des expirations. Il recense également les points de terminaison sur lesquels ces certificats sont effectivement utilisés, car la découverte révèle régulièrement davantage d’hôtes actifs que de certificats répertoriés. Chacune des situations à risque décrites ci-dessus est signalée directement dans le rapport et accompagnée d’une recommandation concrète.
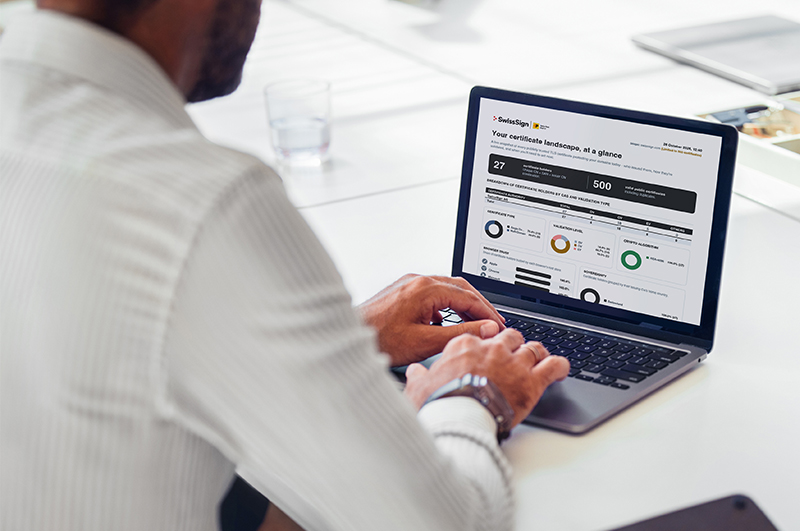
Il existe de nombreuses bonnes raisons de commencer par un rapport :
-
Obtenir une vue d’ensemble de vos certificats publics, y compris ceux dont le service informatique n’a jamais été informé.
-
Vous préparer à la réduction des durées de validité des certificats et à l’automatisation qu’elle exige.
-
Changer d’autorité de certification ou réduire le nombre de vos prestataires.
-
Planifier votre préparation à la cryptographie post-quantique et votre crypto-agilité à partir des algorithmes et des tailles de clés réellement utilisés.
-
Appuyer vos démarches d’audit et de conformité, notamment pour ISO 27001, PCI DSS, NIS2 et les cadres sectoriels tels que DORA ou les exigences de la FINMA en matière de résilience opérationnelle pour les services financiers.
-
Évaluer rapidement le parc de certificats d’une entreprise que vous envisagez d’acquérir, ou fournir à la direction des chiffres concrets plutôt qu’une estimation.
D’un rapport ponctuel à une surveillance continue des certificats
Un rapport est un état des lieux à un instant donné. Le plus grand bénéfice vient d’une surveillance continue et automatisée, en particulier pour les services critiques : vous recevez une alerte quasiment en temps réel dès qu’un nouveau certificat est émis pour l’un de vos domaines, au lieu de ne le découvrir que plusieurs semaines plus tard.
La surveillance CT ne consiste pas à suivre les dates d’expiration de vos propres certificats déjà connus : votre plateforme CLM ou l’AC émettrice s’en charge déjà. Sa véritable valeur est ailleurs : détecter ce qui se passe avec vos domaines en dehors de vos propres processus d’émission. Pour les moyennes et grandes entreprises qui disposent d’équipes complexes et décentralisées, de marques connues ou de services critiques accessibles au public, cela signifie repérer les usages abusifs avant qu’ils ne deviennent un problème de gouvernance, une découverte inattendue de l’infrastructure IT fantôme ou une tentative de phishing visant leurs propres utilisateurs. Une surveillance continue peut détecter un certificat émis par une AC non approuvée, un certificat ne respectant pas votre politique en matière d’algorithmes, ou un certificat avec validation de l’organisation soudainement émis pour une entité nouvelle ou tierce sur l’un de vos domaines.
Associée à une solution CLM, cette surveillance va encore plus loin : au lieu de générer une simple alerte, chaque certificat nouvellement découvert est directement intégré à votre inventaire encadré par vos règles de gouvernance et évalué au regard de votre politique. Il peut ensuite être attribué à un responsable et suivi comme les autres certificats que vous gérez. Il n’est pas nécessaire de placer tout ce qui apparaît ainsi sous contrôle central. Une grande partie est légitimement gérée par une filiale, un fournisseur ou une plateforme SaaS, ce qui ne pose pas de problème. L’essentiel est que chaque certificat soit répertorié et qu’un responsable métier soit identifié. Ainsi, si quelque chose change, qu’il s’agisse d’un renouvellement inattendu, d’un émetteur inconnu ou d’un domaine dont personne ne se dit responsable, vous savez à qui vous adresser.
C’est ici que SwissSign vous accompagne : notre plateforme de Certificate Lifecycle Management assure la gouvernance et l’automatisation des certificats que vous gérez déjà. Le rapport sur votre parc de certificats constitue une première étape pour intégrer les autres dans ce même cadre.