Hauptbereich
Wie SwissSign mit einem eigenen CT-Log zu einem robusteren Web-PKI-Ökosystem beiträgt
SwissSign lanciert ein Certificate-Transparency-Log (CT-Log): ein öffentliches Verzeichnis der im Web ausgestellten TLS-Zertifikate, in dem nachträgliche Manipulationen erkennbar sind. CT-Logs machen das Vertrauen in die Web-PKI überprüfbar: Domaininhaber, Browser und Monitoring-Dienste können einsehen, welche Zertifikate ausgestellt wurden, diese unabhängig prüfen und bei Unregelmässigkeiten rasch reagieren. Dieser Artikel erläutert , warum Certificate Transparency wichtig ist, wie CT-Logs die Zertifikatsausstellung sichtbar und überprüfbar machen und wie das eigene Log von SwissSign zu einem widerstandsfähigeren Web-PKI-Ökosystem beiträgt.
Wie Certificate Transparency entstanden ist
Das Vertrauensmodell der Zertifizierungsstellen hatte schon immer einen blinden Fleck: Eine Zertifizierungsstelle (Certificate Authority, CA) kann kompromittiert werden oder schlicht einen Fehler machen. Die dadurch fehlerhaft oder unberechtigt ausgestellten Zertifikate können monatelang unentdeckt bleiben.
Dass dieses Risiko nicht nur theoretisch besteht, zeigte sich 2011: Die CA DigiNotar wurde angegriffen und zur Ausstellung gefälschter Zertifikate missbraucht, die wochenlang unentdeckt blieben. Als Reaktion darauf schlugen Google-Ingenieure vor, die Ausstellung von Zertifikaten öffentlich sichtbar zu machen, statt lediglich auf das öffentliche Vertrauen in die ausstellenden Stellen zu setzen. Der Vorschlag wurde 2013 als RFC 6962 standardisiert. Ab 2015 verlangte Chrome Certificate Transparency für Extended-Validation-Zertifikate und weitete diese Anforderung 2018 auf alle öffentlich vertrauenswürdigen Zertifikate aus. Damit war CT nicht länger optional.
Seither hat CT seinen Nutzen immer wieder bewiesen. 2015 deckten CT-Logs innerhalb weniger Stunden ein unberechtigt ausgestelltes Symantec-Zertifikat für google.com auf. 2024 und 2025 machten sie zwölf unberechtigte Zertifikate sichtbar, die eine kroatische CA für den Dienst 1.1.1.1 von Cloudflare ausgestellt hatte. Zuletzt halfen CT-Daten Google Chrome im Oktober 2026 dabei, unberechtigte Zertifikate zu identifizieren, nachdem Angreifer die länderspezifischen Top-Level-Domains .gh, .sl und .as übernommen hatten. Darunter waren auch Zertifikate für mehrere bekannte Marken. In diesem Fall lag der Fehler nicht bei den CAs: Das DNS war manipuliert worden, sodass die Zertifikate bei der Ausstellung legitim erschienen. Unabhängig von der Ursache war das Ergebnis dasselbe: Weil jedes öffentlich vertrauenswürdige Zertifikat in einem öffentlichen Log sichtbar ist, können Domaininhaber, Browser und unabhängige Monitoring-Dienste unberechtigte Ausstellungen erkennen, nicht nur die ausstellende CA selbst.
Was ist Certificate Transparency und wie funktioniert es?
Ein CT-Log ist ein öffentliches Verzeichnis von TLS-Zertifikaten, das ausschliesslich um neue Einträge ergänzt werden kann. Jeder Eintrag ist Teil eines Merkle-Baums (Merkle Tree), einer kryptografischen Struktur. Damit kann jede Person überprüfen, ob ein Eintrag tatsächlich enthalten ist und ob die Historie des Logs nachträglich verändert wurde. Wird ein Eintrag entfernt oder verändert, stimmt der kryptografische Nachweis nicht mehr. Niemand muss sich also allein auf die Zusicherungen des Betreibers verlassen.
Vier Rollen sorgen dafür, dass das CT-System funktioniert:
-
CAs und einreichende Stellen stellen Zertifikate aus und übermitteln sie an ein oder mehrere Logs.
-
Logs speichern diese Einreichungen und weisen kryptografisch nach, dass ein Eintrag enthalten ist und die Historie des Logs über die Zeit konsistent bleibt.
-
Monitoring- und Audit-Dienste überwachen die Logs kontinuierlich. Sie prüfen, welche Zertifikate für die von ihnen überwachten Domains ausgestellt wurden und ob die Logs ordnungsgemäss funktionieren.
-
User Agents (Browser und andere CT-fähige Clients) setzen die Anforderungen auf Nutzerseite durch. Sie vertrauen einem Zertifikat nur, wenn es genügend gültige SCTs enthält, in der Regel mindestens zwei aus unabhängigen Logs.
In der Praxis ergibt sich daraus eine Abfolge von Interaktionen zwischen den Beteiligten im Ökosystem:
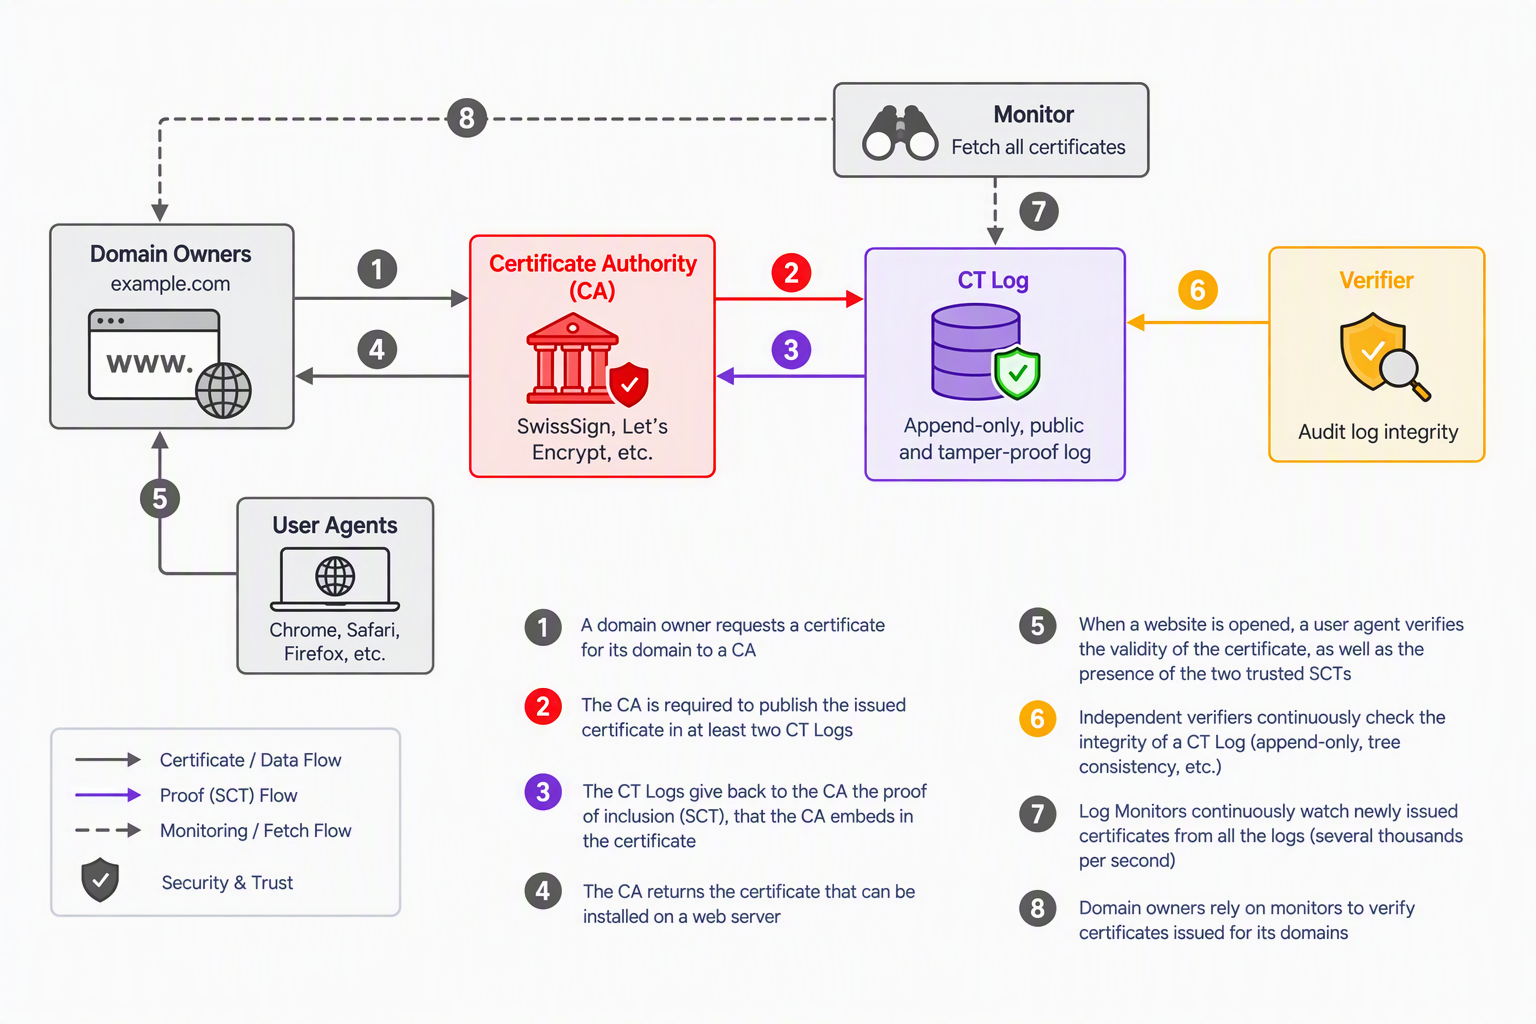
Quelle: KI-generiertes Bild, erstellt mit Microsoft Copilot.
Das Zusammenspiel aus öffentlichen Logs, unabhängigen Monitoring-Diensten und der Pflicht für CAs, alle ausgestellten Zertifikate einzureichen, ermöglicht Domaininhabern einen vollständigen Überblick: Sie können jedes Zertifikat einsehen, das eine beliebige CA für ihre Domains ausgestellt hat, unabhängig davon, ob sie es selbst beantragt haben. Darauf beruht der praktische Einsatz von CT-Logs in Unternehmen, auf den wir in unserem nächsten Beitrag eingehen.
Unser Beitrag zum Ökosystem
CT-Logs funktionieren als Kontrollsystem nur dann, wenn nicht ein einzelner Betreiber oder eine kleine Gruppe von Betreibern zu einem zentralen Ausfallrisiko wird. Widerstandsfähigkeit erfordert echte Vielfalt: unterschiedliche Betreiber, unterschiedliche Infrastrukturen und unterschiedliche technische Ansätze, statt sich auf wenige bestehende Logs zu verlassen.
Hier kann SwissSign einen wichtigen Beitrag leisten. Als öffentlich vertrauenswürdige europäische Zertifizierungsstelle arbeiten wir bereits täglich mit CT-Logs: Jedes öffentlich vertrauenswürdige TLS-Zertifikat, das wir ausstellen, muss an CT-Logs übermittelt werden, bevor Browser es akzeptieren. CT ist für uns daher kein Neuland. Ein eigenes Log zu betreiben, ist der logische nächste Schritt: Wir nutzen diese Infrastruktur nicht mehr nur, sondern wirken auch an ihrem Betrieb mit.
Derzeit stützt sich das CT-Ökosystem auf eine vergleichsweise kleine Zahl von Logs und Betreibern: 15 Logs von lediglich 8 Betreibern. Die meisten dieser Betreiber haben ihren Hauptsitz in den USA und nutzen häufig Hyperscale-Cloud-Infrastrukturen. Mit dem Start unseres eigenen CT-Logs ergänzt SwissSign dieses Ökosystem um einen unabhängigen Betreiber aus der Schweiz und damit aus Europa. Unser Log läuft auf selbst betriebener Infrastruktur statt auf gemeinsam genutzten Hyperscale-Plattformen. Wir verstehen dies als Teil unserer Verantwortung innerhalb der Web-PKI: Zertifikate nicht nur korrekt auszustellen, sondern auch die Mechanismen für Transparenz und Widerstandsfähigkeit zu stärken, auf denen das öffentliche Vertrauen beruht.
Dies ist der erste von drei Beiträgen. Als Nächstes zeigen wir, wie dieselben CT-Logs, mit denen Browser Zertifikate überprüfen, Ihrem Unternehmen bislang fehlende Einblicke ermöglichen, auch in Zertifikate, die Sie nie beantragt haben.