Section générale
Comment SwissSign contribue à un écosystème Web PKI plus robuste grâce à son propre journal CT
SwissSign lance un journal Certificate Transparency (journal CT) : un registre public des certificats TLS émis sur le Web, qui permet de détecter toute modification a posteriori. Les journaux CT rendent vérifiable la confiance accordée à la Web PKI : les propriétaires de domaines, les navigateurs et les services de surveillance peuvent consulter les certificats émis, les vérifier de manière indépendante et réagir rapidement en cas d’anomalie. Cet article explique pourquoi le Certificate Transparency est important, comment les journaux CT rendent l’émission de certificats visible et vérifiable, et comment le propre journal de SwissSign contribue à un écosystème Web PKI plus résilient.
Les origines de Certificate Transparency
Le modèle de confiance des autorités de certification a toujours présenté un angle mort : une autorité de certification (Certificate Authority, CA) peut être compromise ou simplement commettre une erreur. Les certificats émis à tort ou sans autorisation peuvent alors passer inaperçus pendant des mois. Ce risque est devenu bien réel en 2011, lorsque la CA DigiNotar a subi une attaque et a été utilisée pour émettre des certificats frauduleux, qui sont restés indétectés pendant plusieurs semaines.
En réaction, des ingénieurs de Google ont proposé de rendre l’émission de certificats publiquement visible, plutôt que de s’en remettre uniquement à la confiance accordée aux autorités qui les émettent. Cette proposition a été normalisée en 2013 dans la RFC 6962. Dès 2015, Chrome a exigé Certificate Transparency pour les certificats à validation étendue (Extended Validation), avant d’étendre cette exigence à tous les certificats reconnus publiquement en 2018. CT a dès lors cessé d’être facultatif.
Depuis, CT a démontré son utilité à de nombreuses reprises. En 2015, les journaux CT ont révélé en quelques heures un certificat Symantec émis sans autorisation pour google.com. En 2024 et 2025, ils ont mis au jour douze certificats non autorisés qu’une CA croate avait émis pour le service 1.1.1.1 de Cloudflare. Plus récemment, en octobre 2026, les données CT ont aidé Google Chrome à identifier des certificats non autorisés après le détournement des domaines nationaux de premier niveau .gh, .sl et .as par des attaquants. Certains de ces certificats concernaient plusieurs marques connues. Dans ce cas, les CA n’étaient pas en cause : le DNS avait été manipulé, de sorte que les certificats semblaient légitimes au moment de leur émission. Quelle qu’en soit la cause, le résultat était le même : chaque certificat reconnu publiquement étant visible dans un journal public, les propriétaires de domaines, les navigateurs et les services de surveillance indépendants peuvent détecter les émissions non autorisées, et pas uniquement la CA émettrice.
Qu’est-ce que Certificate Transparency et comment fonctionne ce mécanisme ?
Un journal CT est un registre public de certificats TLS auquel seules de nouvelles entrées peuvent être ajoutées. Chaque entrée fait partie d’un arbre de Merkle (Merkle tree), une structure cryptographique. Chacun peut ainsi vérifier qu’une entrée figure bien dans le journal et que son historique n’a pas été modifié a posteriori. Si une entrée est supprimée ou modifiée, la preuve cryptographique ne correspond plus. Il n’est donc pas nécessaire de se fier aux seules assurances de l’opérateur.
Quatre rôles assurent le fonctionnement du système CT :
-
Les CA et les entités qui soumettent les certificats émettent des certificats et les transmettent à un ou plusieurs journaux.
-
Les journaux enregistrent ces soumissions et apportent la preuve cryptographique qu’une entrée est bien présente et que leur historique reste cohérent au fil du temps
-
Les services de surveillance et d’audit surveillent les journaux en continu. Ils vérifient quels certificats ont été émis pour les domaines qu’ils suivent et si les journaux fonctionnent correctement.
-
Les agents utilisateurs (navigateurs et autres clients prenant en charge CT) appliquent les exigences côté utilisateur. Ils n’accordent leur confiance à un certificat que s’il contient suffisamment de SCT valides, généralement au moins deux provenant de journaux indépendants.
En pratique, cela se traduit par une succession d’interactions entre les acteurs de l’écosystème :
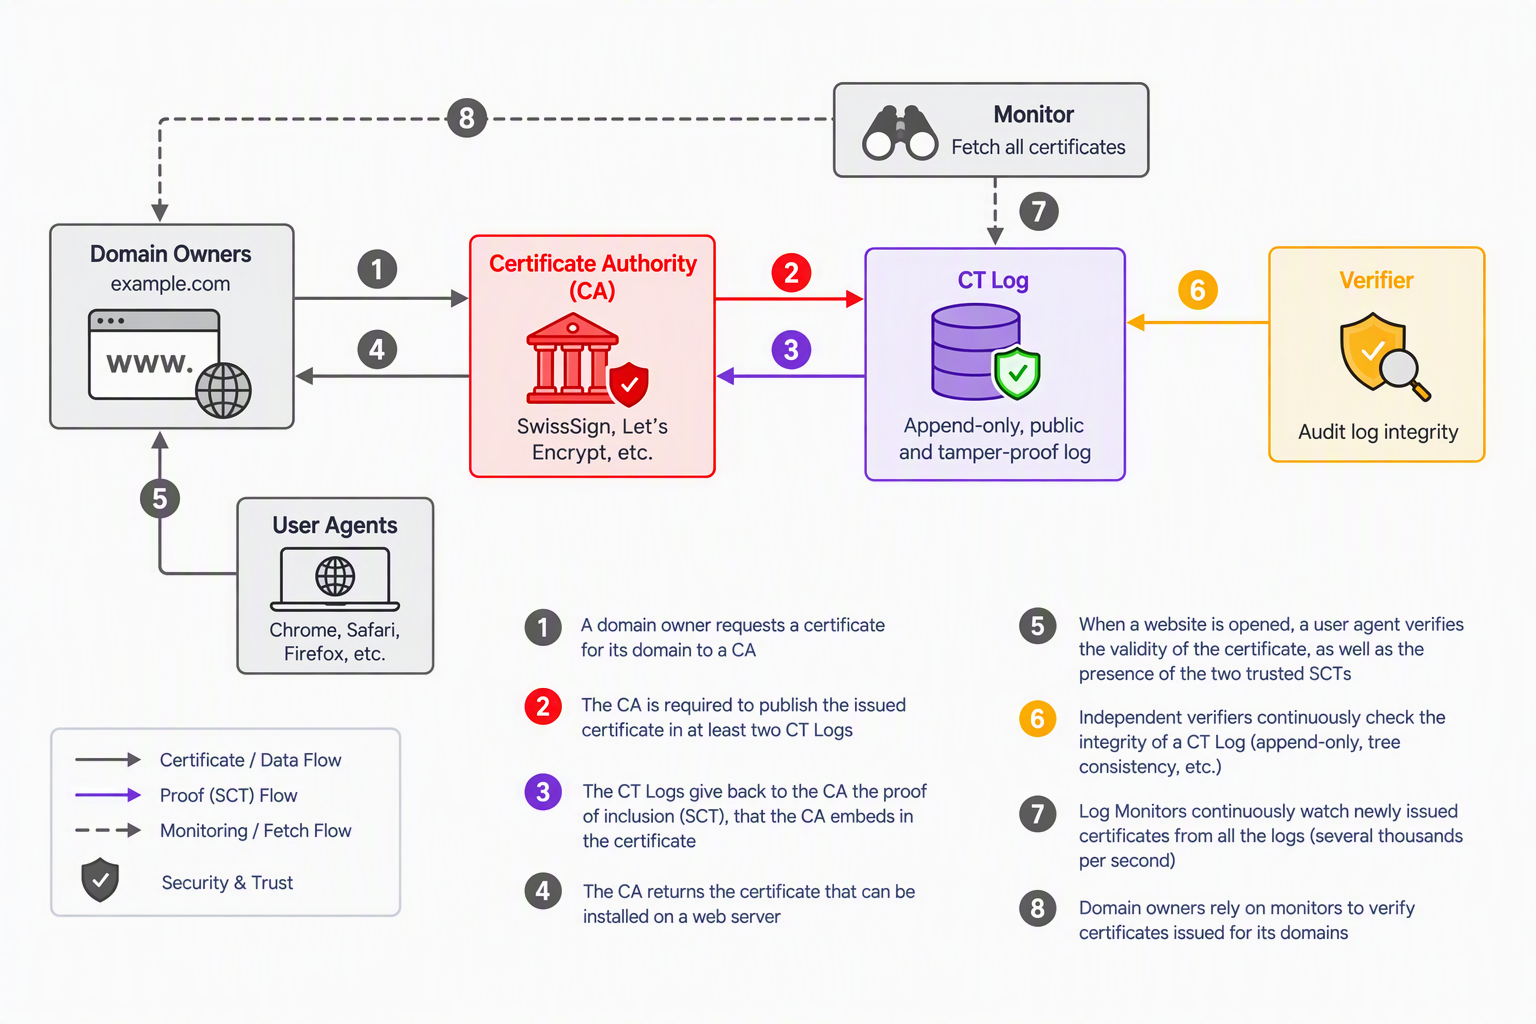
Source : image générée par intelligence artificielle avec Microsoft Copilot.
La combinaison de journaux publics, de services de surveillance indépendants et de l’obligation pour les CA de soumettre tous les certificats qu’elles émettent offre aux propriétaires de domaines une vue d’ensemble complète : ils peuvent consulter chaque certificat émis pour leurs domaines, quelle que soit la CA émettrice et qu’ils en aient fait la demande ou non. C’est sur cette base que repose l’utilisation concrète des journaux CT en entreprise, que nous aborderons dans notre prochain article.
Notre contribution à l’écosystème
Les journaux CT ne peuvent jouer leur rôle de contrôle que si aucun opérateur, ni aucun petit groupe d’opérateurs, ne devient un point unique de défaillance. La résilience exige une véritable diversité : des opérateurs différents, des infrastructures différentes et des choix techniques différents, plutôt qu’une dépendance à un petit nombre de journaux existants.
C’est là que SwissSign peut apporter une contribution importante. En tant qu’autorité de certification européenne reconnue publiquement, nous travaillons déjà chaque jour avec les journaux CT : chaque certificat TLS reconnu publiquement que nous émettons doit être soumis à des journaux CT avant d’être accepté par les navigateurs. CT n’est donc pas un terrain nouveau pour nous. Exploiter notre propre journal est la suite logique : nous ne nous contentons plus d’utiliser cette infrastructure, nous contribuons aussi à son exploitation.
À l’heure actuelle, l’écosystème CT repose sur un nombre relativement limité de journaux et d’opérateurs : 40 journaux exploités par seulement 11 opérateurs. La plupart de ces opérateurs ont leur siège aux États-Unis et utilisent souvent des infrastructures cloud hyperscale. Avec son propre journal CT, SwissSign apporte à cet écosystème un opérateur indépendant établi en Suisse, et donc en Europe. Notre journal fonctionne sur une infrastructure que nous exploitons nous-mêmes, plutôt que sur des plateformes hyperscale partagées. Nous considérons que cela fait partie de notre responsabilité au sein de la Web PKI : non seulement émettre correctement les certificats, mais aussi renforcer les mécanismes de transparence et de résilience sur lesquels repose la confiance du public.
Cet article est le premier d’une série de trois. Dans le prochain, nous montrerons comment ces mêmes journaux CT, qui permettent aux navigateurs de vérifier les certificats, peuvent offrir à votre entreprise une visibilité dont elle ne dispose pas encore, y compris sur des certificats que vous n’avez jamais demandés.